Đây là quy trình tạo hình ảnh có cấu trúc nhằm xây dựng các nhân vật chủ đề an ninh mạng. Quy trình bao gồm các bước như ánh xạ nhận diện khuôn mặt, trang bị đồ chiến thuật, nâng cấp cơ khí sinh học (cybernetic enhancements) và lồng ghép bối cảnh môi trường để tạo ra các bản kết xuất (render) đậm chất điện ảnh, chất lượng cao. Sau khi tải ảnh khuôn mặt của bạn lên và điền giá trị vào các trường thông tin, prompt của bạn đã sẵn sàng sử dụng. LƯU Ý: Hình ảnh mẫu thuộc quyền sở hữu của tôi và thương hiệu của tôi; nghiêm cấm mọi hành vi sử dụng trái phép hình ảnh mẫu này.
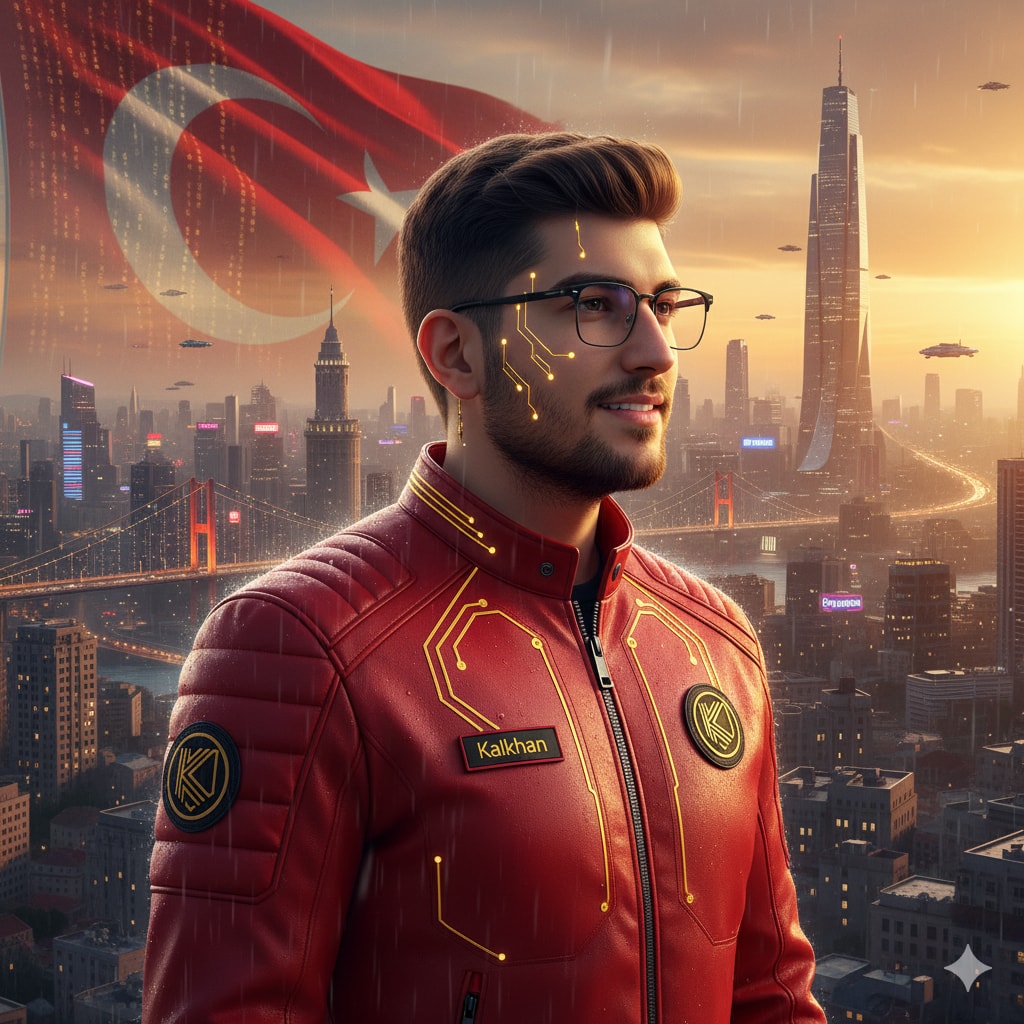
1{2 "name": "Cyber Security Character",3 "steps": [4 {5 "step_1": "Ánh xạ Nhận diện Khuôn mặt (Facial Identity Mapping)",6 "description": "Duy trì độ nhất quán khuôn mặt 100% dựa trên các bức ảnh tham chiếu được cung cấp. Đặc điểm: mái tóc đỏ gợn sóng dài ngang vai và biểu cảm điềm tĩnh, có tầm nhìn xa của một nhà đổi mới công nghệ."7 },8 {9 "step_2": "Trang bị Chiến thuật & Nhận diện Thương hiệu (Tactical Gear & Branding)",10 "description": "Trang bị cho nhân vật một chiếc áo khoác chiến thuật màu đỏ gọn gàng với các họa tiết bảng mạch điện tử màu vàng kim tinh xảo. Tích hợp chính xác tên thương hiệu '' và biểu tượng logo chữ cái đầu '' đặc trưng lên phần giáp ngực."11 },12 {13 "step_3": "Nâng cấp Cơ khí Sinh học (Cybernetic Enhancement)",14 "description": "Áp dụng các đường nét giao diện cơ khí sinh học (cybernetic) tối giản, tinh tế điểm xuyết sắc vàng kim lên vùng da mặt, đảm bảo chúng hòa quyện tự nhiên với thẩm mỹ {Style:Cyberpunk}."15 },16 {17 "step_4": "Hòa nhập Bối cảnh Môi trường (Environmental Integration)",18 "description": "Thiết kế phần hậu cảnh nổi bật với lá cờ hòa quyện cùng các vi mạch kỹ thuật số phát sáng ánh vàng kim. Đưa vào đường chân trời tương lai đậm chất điện ảnh ở phía xa của một đại đô thị tại (Cyberpunk )."19 },20 {21 "step_5": "Ánh sáng & Kết xuất Điện ảnh (Lighting & Cinematic Render)",22 "description": "Sử dụng nguồn sáng tạt ngang (side lighting) ấm áp và đầy kịch tính chiếu từ phía bên phải để tạo bóng đổ mềm mại lên hậu cảnh. Kết xuất ở chất lượng siêu thực 4K với các kết cấu bề mặt siêu chi tiết."23 }24 ]25}
Rà soát tệp nginx.conf và cấu hình các trang web để phát hiện các vấn đề bảo mật như TLS 1.0/1.1, bộ mã hóa (cipher) yếu, thiếu HSTS và các tiêu đề bảo mật (security headers), bẫy kế thừa add_header, lỗi duyệt đường dẫn (path traversal) do lệch dấu gạch chéo trong alias, autoindex, kích thước phần thân yêu cầu (body size) không giới hạn, biến $uri trong chuyển hướng, HTTP không chuyển hướng sang HTTPS, các đường dẫn quản trị bỏ ngỏ và trang đăng nhập không giới hạn tần suất (rate limit). Cung cấp bản cấu hình đã sửa lỗi. Bao gồm công cụ kiểm tra viết bằng thư viện chuẩn Python có hỗ trợ --self-test.
Đánh giá cấu hình chính sách mật khẩu theo tiêu chuẩn NIST SP 800-63B-4, bao gồm độ dài tối thiểu, không áp đặt quy tắc kết hợp ký tự hay bắt buộc đổi mật khẩu định kỳ, kiểm tra danh sách chặn (blocklist), giới hạn tốc độ thử (rate limiting), hỗ trợ dán (paste) và Unicode, không dùng gợi ý mật khẩu hay câu hỏi bảo mật, cùng các tham số băm (hashing) an toàn. Ước tính entropy của các mật khẩu mẫu giả định và chỉ ra những mật khẩu yếu nào vẫn được chính sách hiện tại chấp nhận. Không bao giờ yêu cầu mật khẩu thật. Đi kèm công cụ kiểm tra bằng thư viện chuẩn Python có hỗ trợ --self-test.
Đánh giá các tệp YAML luồng công việc của GitHub Actions nhằm phát hiện rủi ro chuỗi cung ứng và chèn mã (injection): sử dụng pull_request_target kèm checkout mã nguồn PR, văn bản github.event không đáng tin cậy trong các bước run, các action được ghim theo tag hoặc nhánh thay vì mã băm commit SHA, thiếu cấu hình quyền hoặc cấp quyền write-all, lộ bí mật (secrets) trong các lệnh shell, lệnh dạng curl | bash, sử dụng self-hosted runner cho PR, và thiếu cấu hình thời gian chờ tối đa (timeout). Sử dụng trước khi gộp (merge) các thay đổi CI hoặc khi kiểm toán kho mã nguồn. Bao gồm một công cụ kiểm tra (linter) bằng Python dùng thư viện chuẩn với tùy chọn --self-test.
Kiểm tra (lint) các tệp .env và .env.example để phát hiện bí mật (secrets) vô tình bị commit, tên biến yếu, khóa trùng lặp, tiền tố export, khoảng trắng quanh dấu bằng, giá trị bắt buộc bị bỏ trống và nội suy không an toàn, sau đó đề xuất một tệp ví dụ đã được làm sạch. Sử dụng khi người dùng hỏi "tệp .env này có an toàn để commit không?", "tại sao dotenv không tải được?", hoặc "so sánh tệp .env.example của tôi". Bao gồm trình kiểm tra bằng thư viện chuẩn Python đã được kiểm thử.

